
Pourquoi les sites des préfectures ont été coupés mercredi après-midi
À la demande de l’Anssi, des sites publics ont été suspendus le temps d’installer le correctif de deux failles critiques touchant le langage PHP.
 Par
Manon Villedieu
En bref
- Plusieurs sites publics et médias ont été coupés le mercredi 21 octobre dans l’après-midi.
- Deux failles critiques touchent PHP, dont les correctifs ont été publiés à 16 heures.
- Impots.gouv.fr garde ses services en ligne, et les préfectures informent par réseaux sociaux et affichage.
Dans l’après-midi du mercredi 21 octobre, plusieurs sites de préfectures, dont celui de la préfecture de police de Paris, ont cessé d’être accessibles. Selon le ministère de l’Intérieur, l’Anssi, autorité nationale chargée de la sécurité des systèmes d’information, avait demandé cette coupure.
Une coupure décidée par précaution
D’après franceinfo, le ministère justifie sa décision par la détection d’une faille critique, révélée quelques heures auparavant par l’entreprise qui édite un composant logiciel générique utilisé très largement à travers le monde. Tous les sites du ministère concernés par cette faille ont donc été mis en maintenance préventive.
Franceinfo a constaté que plusieurs sites de préfectures franciliennes ne répondaient plus, de même que ceux du ministère de l’Économie, des Échos et de Météo-France. Cette dernière a fait savoir que, durant la remise en état de ses outils, les informations de sécurité météorologique seraient relayées sur ses réseaux.
Le ministère a ajouté que ses équipes étaient mobilisées pour réaliser la mise à jour au plus vite, dès que le correctif serait disponible.
Deux failles dans PHP
PHP, un langage sur lequel repose une grande part du web, présente deux vulnérabilités critiques. La fondation PHP a mis en ligne les correctifs à 16 heures. Les autorités recommandent de les installer sans attendre, même si cela suppose de couper l’accès aux sites le temps de la mise à jour. À l’origine de l’alerte, le CERT-FR préconise d’isoler les équipements touchés et de les mettre à jour dès que possible.
GoDaddy, cité par Reuters, avertit que des pirates pourraient tirer parti de ces failles pour lancer du code sur les serveurs, ce qui peut entraîner un vol de données, une défiguration de sites ou une compromission totale. Selon OpenAI, la société Calif a découvert ces failles grâce au modèle GPT-5.6 Sol, et Wiz, filiale de Google, les a elle aussi identifiées.
Guillaume Vassault-Houlière, fondateur et PDG de YesWeHack, souligne l’effet de l’intelligence artificielle : « L’exploitation d’une telle faille prenait plusieurs jours après sa découverte, mais avec l’intelligence artificielle, tout s’accélère et il ne faut qu’une minute pour développer une attaque ».
Ce qui reste utilisable
- Préfectures : le ministère précise que, tant que les sites resteront indisponibles, les informations seront diffusées sur les réseaux sociaux et par voie d’affichage.
- Impôts : le site impots.gouv.fr est en maintenance, sans documentation, actualités ni formulaires à télécharger, mais, selon HuffPost France et Midi Libre, l’espace Finances publiques et les services en ligne restent accessibles.
- Météo : les alertes de sécurité météorologique sont relayées sur les réseaux de Météo-France.
Une affaire qui dépasse la France
Le problème a aussi touché d’autres pays : la Finlande, le Royaume-Uni, l’Allemagne, le Danemark, les Pays-Bas et la Belgique figurent parmi les pays concernés, et des sites gouvernementaux ont été fermés aux Pays-Bas.
De son côté, la fondation PHP reconnaît un retard qu’elle qualifie d’échec structurel. Elle l’attribue à son processus décisionnel et au manque de ressources de son équipe de sécurité.
Quant à d’éventuelles fuites de données, HuffPost France écrit qu’il faudra attendre quelques heures, voire quelques jours, pour le savoir.
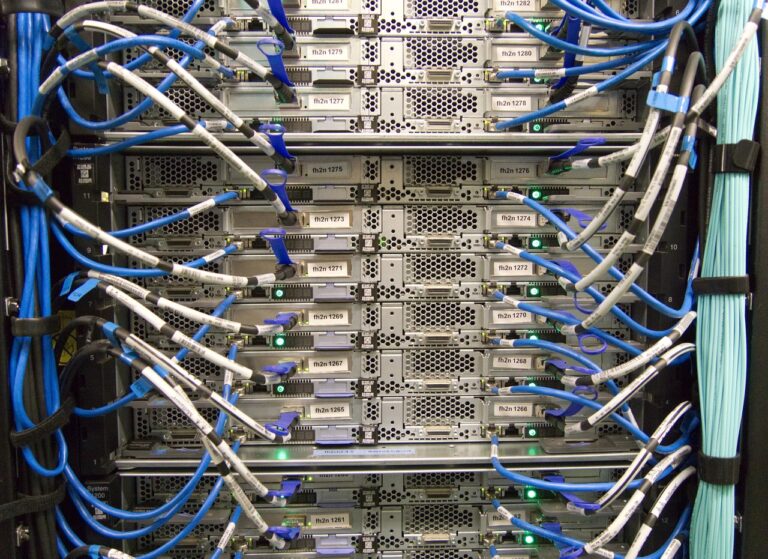
Photo : Jemimus / Wikimedia Commons, CC BY 2.0
Pour aller plus loin